Mã độc tấn công qua iPhone/iPad, chủ tài khoản ngân hàng cần làm gì?
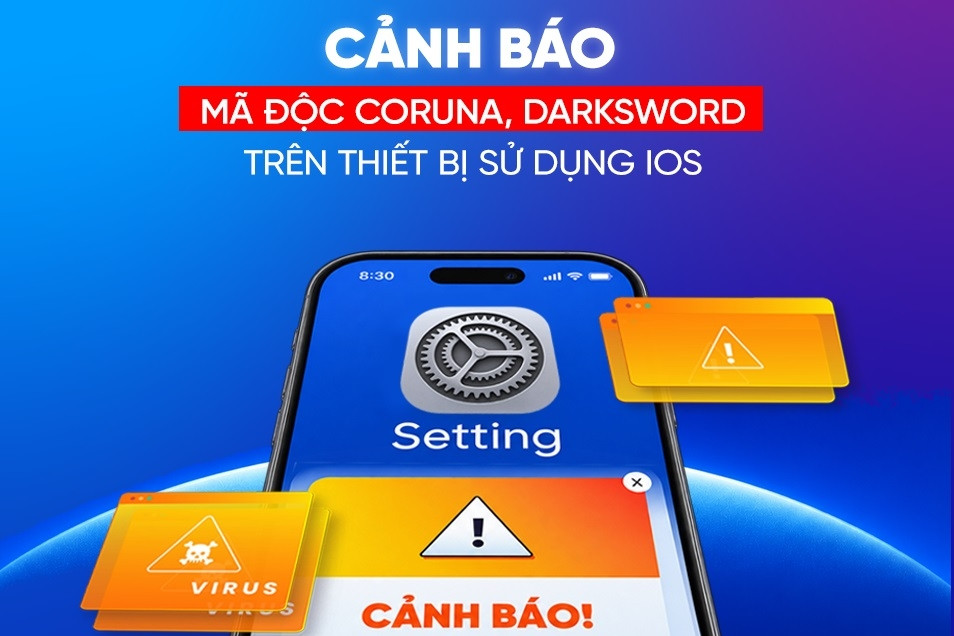
Mã độc Coruna và DarkSword là gì?
Các ngân hàng vừa đồng loạt phát đi cảnh báo tới khách hàng đang sử dụng iPhone/iPad, đồng thời khuyến cáo khách hàng chủ động cập nhật hệ điều hành iOS phiên bản mới nhất, cảnh giác với các website/đường link lạ để phòng ngừa nguy cơ mất an toàn thông tin từ mã độc Coruna và DarkSword.
Coruna và DarkSword là mã độc khai thác lỗ hổng bảo mật trên hệ điều hành iOS, có khả năng xâm nhập thiết bị và thu thập dữ liệu nhạy cảm.
Theo đánh giá của các ngân hàng, trong một số kịch bản tấn công, thiết bị có thể bị xâm nhập khi người dùng truy cập website độc hại mà không cần cài đặt ứng dụng lạ. Khi khai thác thành công, mã độc có thể thu thập thông tin cá nhân, thông tin đăng nhập, tin nhắn và dữ liệu tài chính của người dùng.
Mã độc DarkSword khai thác lỗ hổng bảo mật trên iOS 18.4 – 18.7. Nó có thể xâm nhập iPhone và đánh cắp dữ liệu cá nhân khi người dùng truy cập vào website độc hại bằng Safari mà không cần cài đặt ứng dụng hay cấp quyền.
Kẻ tấn công phát tán mã độc qua website giả mạo, hoặc chèn mã độc vào các website hợp pháp. Khi nạn nhân mở liên kết bằng Safari, mã độc sẽ được khởi chạy ngầm, thu thập thông tin của nạn nhân trên thiết bị và liên tục gửi dữ liệu về máy chủ của kẻ tấn công. Toàn bộ quá trình diễn ra âm thầm, người dùng gần như không phát hiện được.
Những dữ liệu bị thu thập gồm:
Thông tin đăng nhập: mật khẩu và thông tin xác thực lưu trong chuỗi khóa (Keychain) của iPhone.
Dữ liệu cá nhân: nội dung trong ứng dụng Ghi chú và Ảnh.
Thông tin ứng dụng: danh sách các ứng dụng đã cài đặt liên quan đến ví tiền mã hóa.
Dữ liệu nhạy cảm khác: danh bạ, tin nhắn, lịch sử cuộc gọi.
Hậu quả là người dùng có thể bị lộ thông tin cá nhân và mất quyền kiểm soát tài khoản.
Các ngân hàng khuyến nghị khách hàng đang dùng iPhone/iPad:
Cập nhật iOS lên phiên bản mới nhất.
Không nhấn vào liên kết lạ từ tin nhắn, email hoặc mạng xã hội.
Không lưu mật khẩu, cụm từ khôi phục ví tiền mã hóa vào Ghi chú hoặc ảnh chụp màn hình.
Không cung cấp thông tin xác thực, mã OTP cho bất kỳ ai.
Xử lý khi nghi ngờ thiết bị bị xâm nhập
Khi nghi ngờ thiết bị bị xâm nhập, người dùng cần nhanh chóng ngắt kết nối và ngừng sử dụng thiết bị;
Dùng thiết bị an toàn khác để đổi mật khẩu, đăng xuất các phiên đăng nhập và bật xác thực hai yếu tố;
Sao lưu dữ liệu quan trọng, tránh khôi phục các bản sao lưu hoặc cấu hình đáng ngờ;
Liên hệ ngay hotline của ngân hàng hoặc đến điểm giao dịch gần nhất để được hỗ trợ khóa tài khoản kịp thời.
Ngân hàng khẳng định không bao giờ yêu cầu khách hàng cung cấp mật khẩu, mã OTP hoặc thực hiện xác thực khuôn mặt qua đường link, tin nhắn hay cuộc gọi.